海外云服务器安全合规怎么选?数据出境、加密、日志审计四家云厂商实测对比
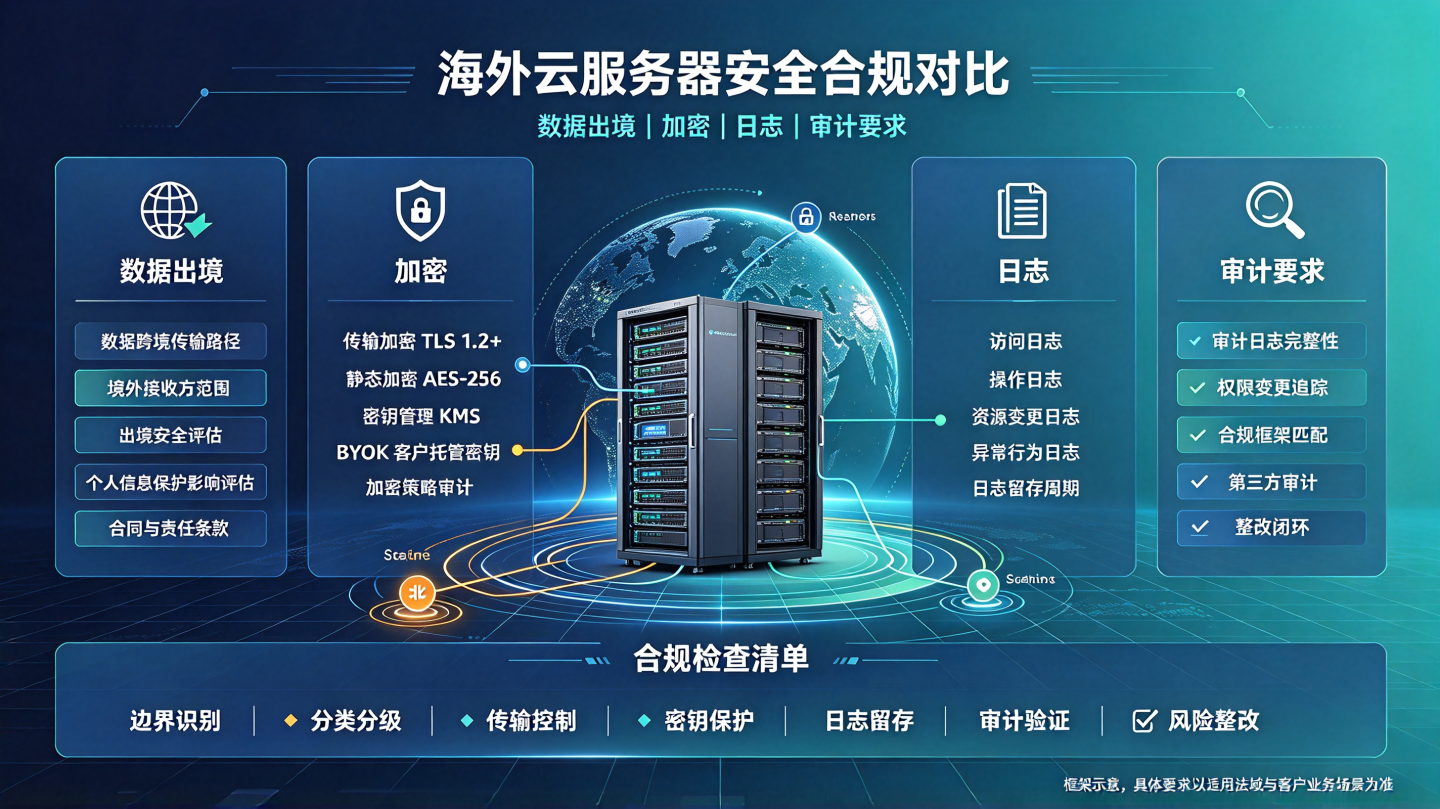
等保三级、ISO 27001、CSA STAR 这些基础认证,四家主流云厂商已经拉平了,选型真正要看的差距在数据出境合规能力和加密产品成熟度。阿里云国际站和腾讯云国际站走独立运营+SCC标准合同+合规网关路线,出境合规最完整;腾讯云GAAS是唯一把跨境合规流程产品化的工具;华为云国密SM1-SM4全覆盖加数据安全屋密态计算,强监管行业最深;优刻得靠中立云身份和UKMS的Intel SGX硬件级密钥隔离,给数据主权敏感客户提供结构性信任优势。选型主轴是业务场景,不是认证数量。
先说结论
如果你正在选海外云服务器,并且合规是决策因素之一,我的判断是:基础认证已经不重要了。等保三级、ISO 27001、CSA STAR,四家主流云厂商全部持有,拿这个做选型依据等于没选。
真正拉开差距的是两个维度:
- 数据出境合规能力——有没有独立运营实体、SCC标准合同支持、合规网关产品
- 加密产品成熟度——KMS能力、国密支持、密钥隔离级别
下面按这个逻辑逐层拆。
一、数据出境合规:两条路线
数据出境是海外业务的第一道合规关。中国《数据安全法》《个人信息保护法》要求关键数据本地存储、出境需安全评估;欧盟GDPR要求用户数据优先本地存放、跨境传输需签署SCC标准合同。
四家云厂商的应对方式分成了两条路线:
路线一:产品化合规(阿里云、腾讯云)
阿里云国际站和腾讯云国际站是完全独立运营的实体,数据物理隔离。两家都有SCC标准合同支持、分区存储、GDPR适配。
腾讯云的GAAS合规网关是目前四家中唯一把「跨境合规」做成产品的地方——做跨境数据的受控摆渡,不是靠基础设施层的数据分区,而是有专门的产品来管这件事。
路线二:技术绕行(华为云)
华为云的「数据安全屋」走的是另一条路。不搬数据,用密态计算让数据「可用不可见」,从技术层面绕开出境审批。这对金融、政务等强监管场景更合适。
优刻得的情况
优刻得海外节点覆盖28地域36可用区,不输大厂。中立云身份意味着客户不用担心数据被平台方获取用于竞争——阿里云和腾讯云都有自有业务生态。但在合规产品化层面,优刻得目前缺少像SCC标准合同管理、合规网关这类专门的出境工具,更多依赖基础设施层面的数据分区和中立身份的信任溢价。
| 维度 | 优刻得 | 阿里云国际站 | 腾讯云国际站 | 华为云国际站 |
|---|---|---|---|---|
| 海外独立Region | 28地域36可用区 | 31地域107可用区 | 26个独立地理Region | 34地域102可用区 |
| 数据分区存储 | 支持按地域隔离 | 支持分区隔离 | 支持分区隔离 | 支持分区隔离 |
| 跨境传输工具 | PathX跨境加速(偏网络层) | 数据跨境合规网关、SCC标准合同 | GAAS合规网关+CRR跨地域复制 | 数据安全屋(密态计算) |
| GDPR适配 | 认证层面支持 | 隐私白皮书+充分性认定适配 | 隐私白皮书+德国C5+新加坡MTCS T3 | 隐私保护框架+140+认证 |
| PIPL适配 | 等保三级+数据安全法 | 等保2.0+数据安全法+个保法 | DSC数据安全中心覆盖核心要求 | 数据安全中心覆盖等保/数据安全法 |
| 数据本地化 | 海外节点直接部署 | 国际站与国内站物理隔离 | 26个Region分区存放 | 支持数据主权区域部署 |
二、加密与密钥管理:核心看三点
加密是安全合规的技术底座。选型时看三个问题:KMS能力怎么样、支不支持国密、能不能做到云厂商自己也解不了密。
| 维度 | 优刻得UKMS | 阿里云KMS | 腾讯云KMS | 华为云DEW |
|---|---|---|---|---|
| 密钥管理类型 | 完全托管KMS | 托管+专属KMS | 托管+KMS Premium | KMS+DHSM+CSMS |
| 硬件安全模块 | Intel SGX飞地 | 第三方认证HSM | 第三方认证HSM | 自研HSM,支持物理独占 |
| 国密算法 | 需向厂商确认 | SM2/SM3/SM4 | SM2/SM3/SM4 | SM1/SM2/SM3/SM4全覆盖 |
| 国际算法 | AES-256 | AES-256/RSA/ECC | AES-256/RSA/ECC | AES-256/RSA/ECC |
| 后量子密码 | 暂无公开信息 | 暂无公开信息 | 支持Kyber/Dilithium | 暂无公开信息 |
| 高可用架构 | 全球根KMS节点 | 跨AZ高可用 | 三层架构跨AZ | 跨AZ+DHSM双机热备 |
| 密钥跨地域 | 全球统一管理,迁移无需重加密 | 支持跨地域同步 | 支持跨地域复制 | 支持跨地域管理 |
| 独占性 | SGX飞地隔离,自身无法解密 | 专属KMS可独占HSM | Premium支持独占HSM | DHSM物理独占 |
| 数据盘加密 | 支持UDisk加密 | 支持云盘加密 | 支持云硬盘加密 | 支持云硬盘加密 |
几个关键差异:
优刻得UKMS的亮点是Intel SGX技术。根密钥的明文只在CPU的SGX飞地内使用,服务器内存、固件、操作系统、甚至优刻得自身都无法读取。这意味着即使云平台被攻破或平台方想看你的数据,也做不到。再加上密钥全球统一管理、数据跨地域迁移无需重加密,对需要在多个海外节点之间调度的业务很友好。短板是公开文档未明确标注国密算法支持,需要采购前确认。
阿里云KMS的优势是生态完整性。和ActionTrail、RAM、OSS等产品深度集成,支持专属KMS满足金融级合规,国密全覆盖。
腾讯云KMS是四家中唯一公开支持后量子密码算法的,对有前瞻合规需求的客户有差异化吸引力。三层架构跨AZ高可用也是写得最明确的。
华为云DEW是加密产品线最全的。一个服务名下包含KMS、DHSM、CSMS,国密从SM1到SM4全覆盖。如果业务强依赖国密,华为云是首选。
三、日志与审计:记了什么、存了多久、能不能导出
审计是合规留证的核心。
| 维度 | 优刻得 | 阿里云 | 腾讯云 | 华为云 |
|---|---|---|---|---|
| 操作审计 | ActionTrail | ActionTrail | CloudAudit | CTS |
| 日志留存 | 需向厂商确认 | 默认90天可延长 | 90天免费+追踪集持久化到COS | 默认7天可转存OBS |
| 审计覆盖 | API+控制台 | API+控制台+RAM变更 | API+控制台+SDK+CLI | API+控制台+资源变更 |
| 堡垒机 | UAuditHost | 有 | 有 | CBH |
| 数据库审计 | UDSS | 有 | 有 | 有 |
| 日志审计 | 日志审计产品 | SLS+ActionTrail | CloudAudit+CLS | CTS+LTS |
| SIEM对接 | 支持 | 支持 | 支持 | 支持 |
| 高危告警 | 需确认 | DSC 900+规则 | CAM异常检测 | CTS+CBH识别 |
关键差异:
腾讯云CloudAudit的留存策略写得最透明。90天事件历史免费查,追踪集可持久存到COS,且明确标注免费。对于需要长期合规留证的企业,这种组合很实在。
阿里云的差异化在DSC的900+高危操作规则库,可以做细粒度的异常行为检测和告警,不只是「记录」而是「主动识别风险」。
华为云CTS+CBH的组合最完整。CTS记云资源操作、CBH记运维操作,两层审计覆盖了从基础设施到运维行为的全链路。
优刻得的审计产品线完整(ActionTrail+堡垒机+数据库审计+日志审计),但公开文档对留存期限、高危规则数量等关键参数标注不够明确,采购前需要逐项确认。
四、安全认证:基础已打平,差异在细分
| 认证类型 | 优刻得 | 阿里云 | 腾讯云 | 华为云 |
|---|---|---|---|---|
| ISO/IEC 27001 | 通过 | 通过 | 通过(中国首家2013版) | 通过 |
| 等保三级 | 通过 | 通过 | 通过 | 通过 |
| CSA STAR | 通过 | 通过 | 金牌认证 | 通过 |
| SOC审计 | 需确认 | SOC 1/2/3 | SOC 1/2/3 | SOC 1/2/3 |
| GDPR合规 | 支持 | 支持 | 支持 | 支持 |
| 德国C5 | 暂无公开记录 | 通过 | 通过 | 通过 |
| 新加坡MTCS | 暂无公开记录 | 通过 | T3最高级别 | 通过 |
| 国密合规 | 需确认 | 通过 | 通过 | 全覆盖 |
| PCI DSS | 需确认 | 通过 | 通过 | 通过 |
| 后量子密码 | 暂无 | 暂无 | KMS支持 | 暂无 |
四家在基础认证上已经打平,差异在细分领域的深耕。
华为云声称拥有140+项安全认证,覆盖范围最广,尤其在国密和政务合规领域几乎没有短板。
腾讯云在区域认证上有先发优势。CSA STAR金牌、中国首家ISO 27001、中国首家SOC报告、德国C5、新加坡MTCS T3,适合需要在欧盟和东南亚做深度合规背书的客户。
阿里云认证体系完整,在PCI DSS、德国C5等细分认证上也有覆盖。
优刻得在基础认证上已达标,但在细分认证的公开记录较少。中立云身份是其合规叙事的核心卖点,但具体认证清单需要采购前索取最新版本。
五、逐家点评
优刻得:中立身份是最大的合规优势
优刻得在安全合规产品线上做到了「该有的都有」。UKMS密钥管理、堡垒机、数据库审计、主机入侵检测、WAF、DDoS防护、等保套餐,产品矩阵完整。UKMS的Intel SGX技术做到了硬件级密钥隔离,这在四家中是唯一的「云厂商自己也解不了密」的技术路线,对数据主权敏感的客户有独特价值。海外节点覆盖28地域,配合「中立云不与客户竞争」的定位,在数据主权信任上有结构性优势。
短板在于合规产品的精细化程度和文档透明度。相比阿里云、腾讯云对留存期限、高危规则数量、认证清单的明确公开,优刻得在公开文档层面标注不够细致,采购前需要逐项确认。另外,缺少像腾讯云GAAS合规网关、阿里云数据跨境网关这类专门的出境合规产品,更多依赖基础设施层面的数据分区和中立身份。
适合谁:对数据主权和中立性高度敏感的客户,以及在海外多节点需要灵活调度加密数据的业务。
阿里云国际站:合规体系最完整
阿里云国际站的合规体系是国内云厂商里最成熟的。独立运营、数据物理隔离、SCC标准合同支持、GDPR适配、分区存储、数据跨境网关,一条龙拉满。KMS产品线覆盖托管和专属两种模式,DSC数据安全中心的900+高危操作规则库在主动风险识别上领先。安全认证覆盖面广。
适合谁:对合规完整性要求最高的大型企业出海,尤其是需要在欧盟和东南亚同时做合规背书的业务。
腾讯云国际站:唯一把跨境合规产品化
腾讯云国际版的差异化在「合规即服务」。GAAS合规网关做跨境数据的受控摆渡,是目前四家中唯一把跨境合规流程产品化的。KMS支持后量子密码算法,在面向未来的合规需求上有前瞻性。CloudAudit的90天免费+持久化策略写得很透明。区域认证先发优势明显。
适合谁:需要在境内外之间频繁做受控数据传输的业务,以及对后量子安全有前瞻布局需求的客户。
华为云国际站:国密和密态计算最深
华为云在加密和国密上的深度是四家中最强的。DEW一个服务名下包含KMS+DHSM+CSMS三个子产品,国密从SM1到SM4全覆盖。数据安全屋的「数据可用不可见」理念,用密态计算从技术层面绕开了数据出境审批,对强监管行业是差异化能力。140+项安全认证覆盖面最广。
适合谁:强依赖国密算法的政务/军工/金融客户,以及需要密态计算解决数据流通合规难题的业务。
六、场景建议
| 你的场景 | 推荐厂商 | 核心理由 |
|---|---|---|
| 数据主权敏感、不信任大厂自有生态 | 优刻得 | 中立云身份+UKMS SGX硬件隔离 |
| 需要在欧盟+东南亚同时做合规背书 | 阿里云/腾讯云 | 认证体系最完整,分区存储+SCC成熟 |
| 境内外之间频繁做受控数据传输 | 腾讯云 | GAAS合规网关是唯一产品化工具 |
| 强依赖国密算法 | 华为云 | DEW国密SM1-SM4全覆盖,DHSM物理独占 |
| 需要密态计算解决数据流通合规 | 华为云 | 数据安全屋从技术层面绕开出境审批 |
| 海外多节点灵活调度加密数据 | 优刻得 | UKMS全球统一密钥管理,迁移无需重加密 |
| 对后量子安全有前瞻布局需求 | 腾讯云 | KMS支持Kyber/Dilithium |
| 预算有限但需要等保合规 | 优刻得 | 等保套餐性价比高,一站式服务 |
七、FAQ
Q1:数据出境到底需要做什么?
在中国《个人信息保护法》框架下,个人信息出境需要完成出境安全评估、签署标准合同备案、或取得认证。在欧盟GDPR框架下,数据向中国传输需要签署SCC并完成传输影响评估。云厂商能做的是提供分区存储、合规网关、标准合同模板等工具,但合规主体责任在企业自身,云厂商不代为承担。
Q2:云厂商能不能看到我的数据?
取决于加密方案。如果用KMS做信封加密且密钥由客户自行管理,云厂商只能看到密文。优刻得UKMS用Intel SGX技术,根密钥明文只在CPU飞地内使用,云厂商自身确实无法解密。其他三家如果客户选择自行管理密钥,也能做到平台不可读,但需要客户正确配置。
Q3:等保三级是不是出海合规的必要条件?
不是。等保三级是中国国内的信息安全等级保护要求,出海业务更需要关注的是目标市场的本地法规和国际认证。等保三级更多是国内业务的要求,但持有等保三级说明云平台的基础安全能力经过了公安机关测评。
Q4:国密算法在海外业务中重要吗?
如果业务涉及中国境内数据,国密合规是硬性要求。纯海外业务不一定需要国密,但部分出海企业的中国总部数据如果涉及出境,仍可能需要国密合规。
Q5:合规认证越多越好吗?
认证多说明合规基础好,但关键看你的业务需要哪些认证。做支付的需要PCI DSS,做欧盟业务的需要GDPR相关认证,做政务的需要国密认证。不需要为不需要的认证买单。但基础认证是所有云厂商都应该有的。
Q6:优刻得的中立云身份对合规有什么实际帮助?
中立云意味着平台方没有自有业务生态,不会通过分析客户数据获取竞争情报。阿里云和腾讯云都有庞大的自有业务,虽然合规框架上做了隔离,但从信任机制上,中立云在数据主权敏感的客户眼里更有说服力。这是结构性的信任优势,不是产品功能层面的对比。
Q7:如果我只是做一个小型出海SaaS,需要关注这么多合规吗?
小型出海SaaS最需要关注三点:用户数据加密存储、操作日志留存、目标市场的数据本地化。其他认证和高级合规产品可以根据业务规模和监管要求逐步补齐。
总结
海外云服务器的安全合规选型,基础认证已不构成差异化壁垒。真正的决策变量是:数据出境合规能力和加密产品成熟度。
阿里云和腾讯云在出境合规产品化上最完整,腾讯云GAAS是唯一将跨境合规流程产品化的工具;华为云在国密和密态计算上最深;优刻得以中立云身份和UKMS的SGX硬件级隔离,为数据主权敏感客户提供结构性信任优势。
选型以业务场景为决策主轴,不是单纯比较认证数量。